
Bijna de helft van de Nederlandse reizigers ziet een frauduleuze hotelpagina aan voor echt. Dat blijkt uit onderzoek van Booking.com onder 1.137 Nederlanders. Vooral de professionele vormgeving misleidt en bijna twee derde van de slachtoffers noemt dat als doorslaggevende factor.
Vreemde links, tijdsdruk en spelfouten. Dat zijn de signalen waarop Nederlanders nog altijd afgaan als ze online fraude proberen te herkennen. Maar die signalen verdwijnen, nu cybercriminelen steeds vaker AI inzetten om berichten en websites te maken die nauwelijks van echt te onderscheiden zijn.
Booking.com liet 1.137 Nederlandse volwassenen die het afgelopen jaar online een reis of accommodatie boekten vier realistische voorbeelden zien. Het ging daarbij om één legitiem en drie frauduleuze voorbeelden. Iedere deelnemer beoordeelde maximaal twee voorbeelden als legitiem, verdacht of frauduleus. De uitkomst laat een duidelijk verschil zien tussen fraudevormen.
Nette vormgeving verslaat waarschuwingssignalen
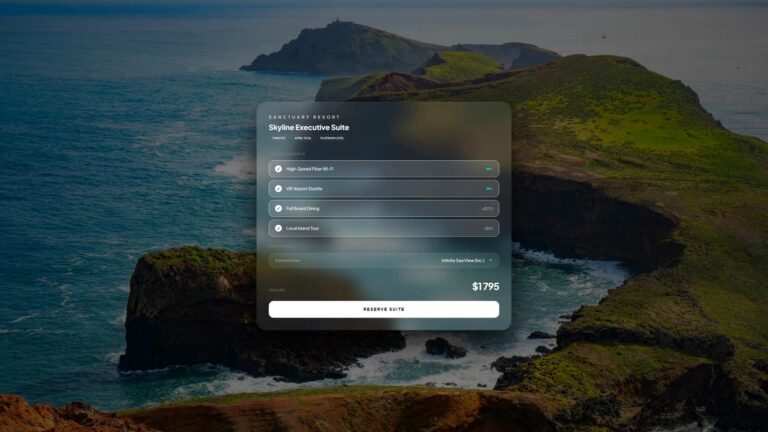
Een frauduleus WhatsApp-bericht werd door de meesten doorzien: slechts 15 procent hield het voor legitiem. Bij een nagemaakte boekingspagina liep dat op naar 43 procent, bij een frauduleuze hotelpagina zelfs naar 48 procent.
Het verschil zit in de herkenbaarheid. Bij WhatsApp hielpen tijdsdruk, een betalingsverzoek en een verdachte URL om argwaan te wekken. Bij de hotelpagina werden diezelfde signalen simpelweg niet opgemerkt. Van wie de pagina ten onrechte als echt beoordeelde, zegt 65 procent dat de professionele uitstraling het oordeel sterk beïnvloedde.
Die tactiek is zeker niet nieuw. Zo schreven we al eerder dat phishing gericht op reizigers met 900 procent steeg, mede doordat criminelen AI gebruiken om hun berichten overtuigender te maken. Ook verstuurden criminelen berichten vanuit gekaapte, echte hotelaccounts.
Reisbranche is vaker doelwit
De geraffineerde misleiding staat niet op zichzelf. Cybercriminelen jagen intensief op data binnen de gehele reisketen. Daarbij gaat het om individuele hotelboekingen tot grote vakantieparken en de zakelijke markt. Gestolen persoons- en reserveringsgegevens vormen de ideale brandstof voor gepersonaliseerde phishing en scams. Zodra aanvallers over exacte reisdata, namen en reserveringsnummers beschikken, wordt een vervalste betalingsherinnering of verificatieverzoek voor consumenten én zakelijke reizigers vrijwel niet meer van echt te onderscheiden.
De afgelopen periode werd de reisbranche vaker opgeschrikt door grote datalekken en aanvallen. Bij een grootschalig datalek waarbij tientallen Nederlandse hotels werden getroffen, kwamen gevoelige gast- en boekingsgegevens op straat te liggen. Criminelen gebruiken zulke buitgemaakte data vaak direct voor opvolgende scams rond betalingsverzoeken of reserveringsproblemen.
Eerder dit jaar werden 42.000 Nederlandse kampeerders slachtoffer van een hack bij een boekingssite. Dergelijke databases met privégegevens en contactdetails belanden vaak op het dark web en worden hergebruikt voor grootschalige phishingcampagnes. Vakantieparkenketen EuroParcs meldde een datalek na een cyberincident, waarbij systemen gelukkig via back-ups hersteld konden worden, maar wat wel onderstreept hoe aantrekkelijk ketens in recreatie en toerisme zijn voor aanvallers.
De dreiging in de reisbranche beperkt zich bovendien niet tot vakantiegangers. Hackerscollectieven zoals ShinyHunters richten hun vizier net zo goed op de zakelijke reissector, zoals bleek toen de groep datadiefstal claimde bij een groot internationaal zakenreisbureau. De potentiële impact van gestolen corporate reisprofielen en creditcardgegevens is enorm voor enterprise-organisaties.
Zelfvertrouwen zegt weinig
79 procent van de ondervraagden van het recente Booking-onderzoek zegt goed te zijn in het herkennen van verdachte berichten. Van juist die zelfverzekerde groep beoordeelde 39 procent minstens één fraudepoging als legitiem.
Leeftijd biedt evenmin bescherming. Nederlanders onder de 30 trapten er vaker in dan 60-plussers: 38 tegenover 26 procent. Omgekeerd waren ouderen vaker te wantrouwend. 45 procent van de 60-plussers bestempelde een echt bericht als verdacht of frauduleus, tegenover 21 procent van de jongste groep.
De bredere cijfers wijzen dezelfde kant op. Volgens Hoxhunt steeg het aandeel AI-gegenereerde phishing in een steekproef van 4 procent in november 2025 naar 56 procent een maand later. De Fraudehelpdesk registreerde in de eerste helft van 2026 15.106 phishingmeldingen, tegen 2.776 in dezelfde periode een jaar eerder.
Gedeelde verantwoordelijkheid
Reizigers leggen de verantwoordelijkheid bij beide partijen. 49 procent ziet een rol voor reisplatforms, 48 procent voor consumenten zelf. Van platforms verwachten ze vooral het blokkeren van verdachte accounts (53 procent), sneller signaleren van verdachte activiteit (45 procent) en proactief waarschuwen (38 procent).
“Scams slagen niet omdat reizigers onvoorzichtig zijn, maar omdat cybercriminelen met AI-technologie de schijn van betrouwbaarheid kunnen perfectioneren. Traditionele waarschuwingssignalen verdwijnen. Waar AI fraudeurs helpt om te misleiden, zetten wij het zelf ook slim in om hen een stap voor te blijven. Online veiligheid bouwen we alleen samen: via continue verbetering van onze beveiliging én de blijvende alertheid van reizigers”, aldus Booking.
De bekende website om accomodaties te boeken werkt bij het inloggen met een one-time password en laat accommodatiepartners tweefactorauthenticatie gebruiken. Bij twijfel adviseert het bedrijf reizigers rechtstreeks contact op te nemen via de app of website.