
Google breidt Enhanced Protection in Chrome uit. De browser waarschuwt voortaan op twee niveaus voor verdachte en gevaarlijke sites. Daarnaast controleert Chrome gekopieerde commando’s op ClickFix-aanvallen en zet het een krachtiger Gemini-model op de server in tegen oplichting.
De nieuwe beveiligingsfuncties voor Chrome vallen allemaal onder Enhanced Protection, de strengste modus van Safe Browsing. Die modus bestaat sinds 2020 en stond volgens Google in 2025 al bij meer dan een miljard Chrome-gebruikers aan. Wie de modus inschakelt, is volgens het bedrijf tien keer beter beschermd tegen phishing, social engineering en misbruik van notificaties dan gebruikers van de standaardmodus.
Chrome controleert websites al in realtime tegen Safe Browsing, ook sites die nog niet op de lijst met bekende gevaarlijke domeinen staan. Daar staat wel iets tegenover, want bij Enhanced Protection worden extra browsegegevens naar Google gestuurd, die bij ingelogde gebruikers aan het Google-account gekoppeld kunnen worden.
Twee niveaus van waarschuwingen
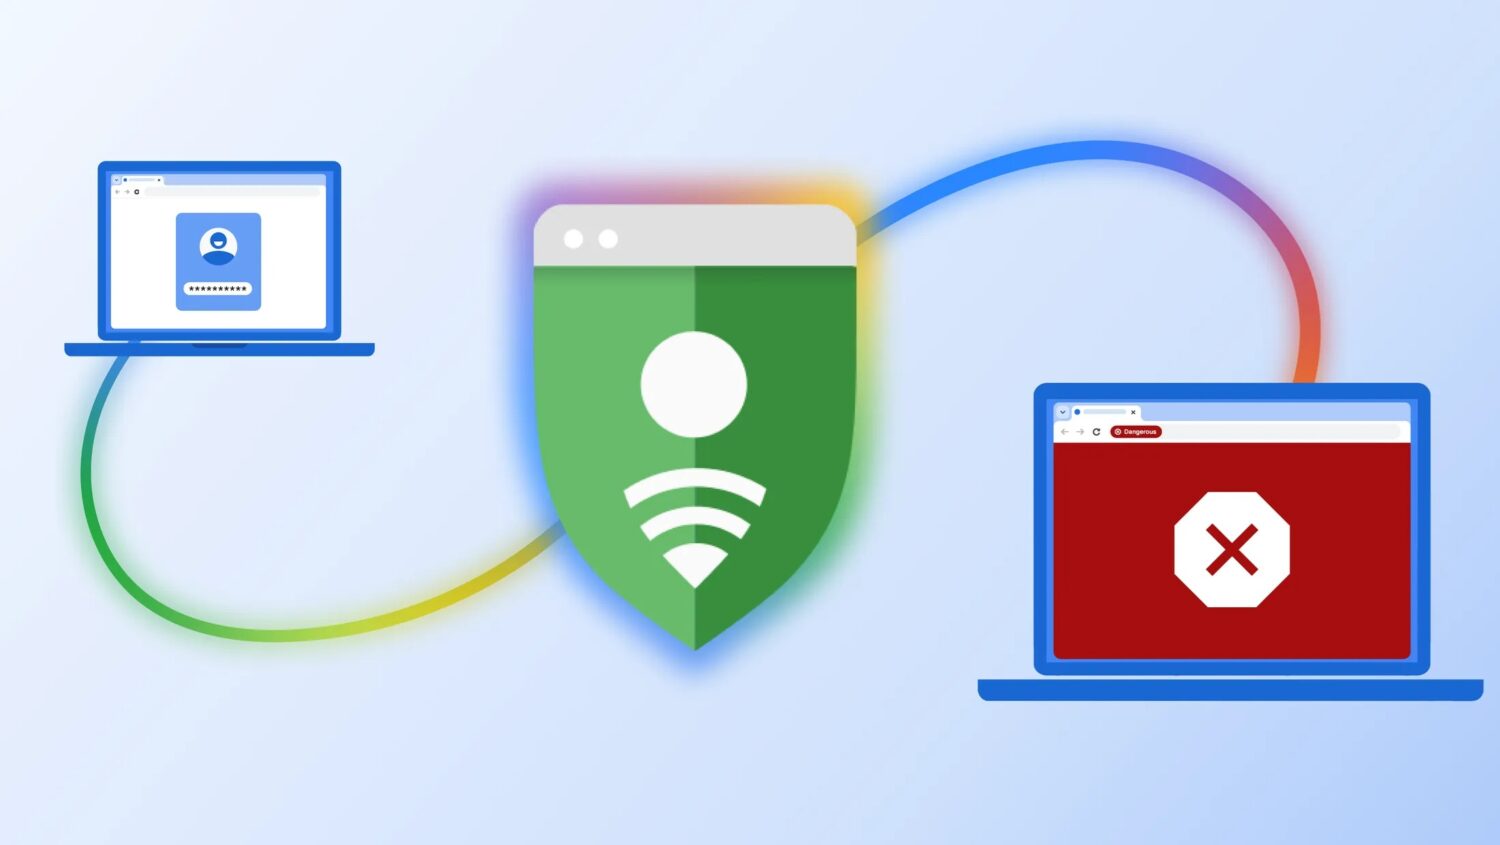
Chrome maakt voortaan onderscheid tussen verdachte en gevaarlijke websites. Voor downloads bestond zo’n tweedeling al. Verdachte sites vertonen misleidende patronen die vaak bij kwaadaardige sites horen, maar Google is daarvan minder zeker van zijn oordeel. Dan verschijnt er een schildicoon in de adresbalk. Wie erop klikt, kan de pagina als veilig markeren of teruggaan. Bij gevaarlijke websites wordt nog altijd het bekende rode scherm over de volledige pagina heen gelegd. Dankzij de lichtere variant kan Google naar eigen zeggen meer waarschuwingen tonen.
Lees ook: Dit zijn de eerste 5 officiële Googlebooks
Gemini verhuist naar de server
Vorig jaar introduceerde Chrome een on-device Gemini Nano-model dat op ondersteunde apparaten tech support scams herkende. Nu stapt Google over op een groter Gemini-model op de server, zodat alle Enhanced Protection-gebruikers ervan profiteren. Het model beoordeelt onder meer welk merk een pagina nabootst, wat de bedoeling ervan is en hoe waarschijnlijk het om oplichting gaat. Ook nep-antivirus en valse browserupdates vallen nu binnen het bereik. Safe Browsing combineert die analyse met domeinreputatie en andere signalen tot een eindoordeel.
Chrome stuurt alleen paginatekst door als een site sterke scamsignalen vertoont. Die content wordt volgens Google “nooit gelogd, bewaard of gebruikt om modellen te trainen”.
Klembord als nieuw verdedigingsfront
Een andere fijne toevoeging richt zich op ClickFix. Bij die techniek verleiden aanvallers slachtoffers om zelf een commando te kopiëren en uit te voeren, zogenaamd om een probleem op te lossen. Dat commando roept vrijwel altijd legitieme systeemtools aan, zoals PowerShell of cmd.exe. Omdat de download zo buiten de browser plaatsvindt, omzeilen aanvallers de bestaande downloadbescherming van Chrome.
Chrome detecteert nu wanneer een gebruiker een verdacht script kopieert. De inhoud van het klembord wordt ontdaan van persoonsgegevens en naar Safe Browsing gestuurd. Volgt een gevaarlijk oordeel, dan toont Chrome een waarschuwing. Google stemt het systeem af op hoge precisie, zodat ontwikkelaars er weinig hinder van ondervinden.
ClickFix-aanvallen stegen volgens ESET-telemetrie met 108 procent tussen de tweede helft van 2025 en de eerste helft van 2026. Inmiddels richten campagnes zich ook op macOS. Techzine meldde eerder al dat social engineering in de eerste helft van 2025 goed was voor 39 procent van alle succesvolle inbraakpogingen, met fake-CAPTCHA- en ClickFix-campagnes als belangrijke aanjager.